

Control + SCIM
Provisionera användare och grupper med SCIM
Med Control som SCIM-klient får ni fullständig livscykelhantering av användare och grupper i molntjänster som erbjuder ett SCIM-API och agerar SCIM-server.

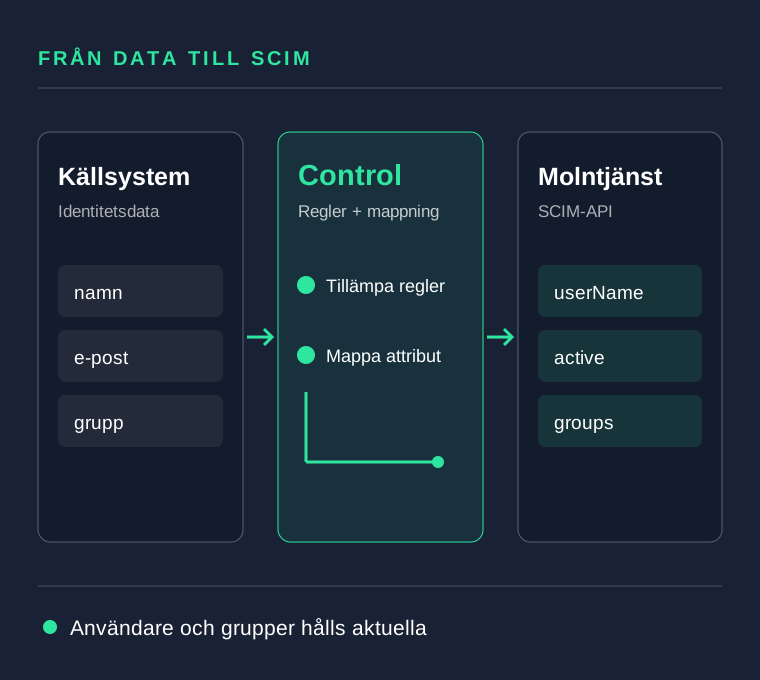
Provisionera från källsystem till molntjänster
Control kan samla in identitetsdata från era källsystem, tillämpa regler och mappa attribut till målssystemens format.
Som SCIM-klient hanterar Control hela livscykeln för användare och grupper i molntjänster med SCIM-API. Användare och grupper kan skapas, uppdateras, avaktiveras och tas bort.
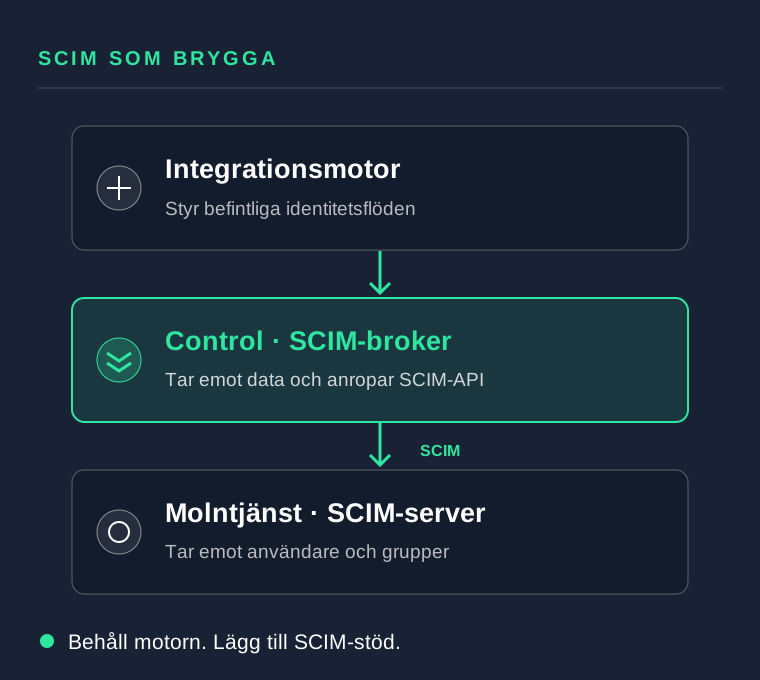
Komplettera en befintlig integrationsmotor med SCIM-stöd
Control kan fungera som en SCIM-broker när en befintlig integrationsmotor saknar en lämplig SCIM-integration. Microsoft MIM och Google Workspace är exempel där detta upplägg kan vara relevant.
Den befintliga motorn fortsätter styra identitetsflödena, medan Control agerar SCIM-klient och hanterar kommunikationen med molntjänsternas SCIM-API.

Skapa konton vid inloggning (JIT) med SCIM
Under inloggningen kan Access verifiera användarens identitet och föra uppgifterna vidare till Forms i Control. Där guidas användaren genom självregistrering och kan komplettera med exempelvis e-postadress och mobilnummer.
Control kan sedan skapa kontot i målssystemet via SCIM. När registreringen är klar återförs användaren och resultatet till Access, som slutför inloggningen med ett SAML-intyg eller en OIDC-token vars claims matchar det nya kontot.
Vid behov kan flödet även omfatta godkännanden och kontoaktivering.

Anpassat till era system och flöden
För provisionering från källsystem eller en befintlig integrationsmotor kan data skickas till en API-endpoint i Control eller hämtas av Control enligt ett schema. Vid självregistrering kan flödet i stället starta vid inloggningen i Access.
I samtliga scenarier utformas och verifieras integrationen utifrån era system, attribut och provisioneringsbehov.