Privat sektor
Säker identitet för hela företaget
Från medarbetarens första arbetsdag till leverantörens uppdrag och kundens inloggning. Fortified ID samlar stark autentisering och styrda identitetsflöden i era befintliga system.
En inloggning som följer medarbetaren
På kontoret, i butiken eller på distans behöver medarbetare komma åt rätt verktyg. Olika applikationer och identitetskällor gör annars inloggningen svår att hålla samman.
Access samlar MFA och Single Sign-On till anslutna applikationer via SAML eller OpenID Connect. Komplettera Entra ID, Active Directory och befintliga identitetsplattformar med autentisering som anpassas efter användaren, tjänsten och säkerhetskraven.
Kontroll när någon börjar, byter roll eller slutar
En nyanställd behöver konton. En medarbetare byter avdelning och en konsult avslutar sitt uppdrag. Konton och behörigheter behöver följa förändringarna i verksamheten.
Control kopplar ihop identiteters livscykel med självservice, godkännanden, regler och provisionering till anslutna system. Komplettera med Password Reset för säker lösenordsåterställning och minskat beroende av manuell administration.
Ge externa användare rätt åtkomst under rätt tid
Leverantörer, återförsäljare och konsulter behöver tillgång till utvalda tjänster. Varje extern identitet behöver en ansvarig, tydliga behörigheter och ett planerat avslut.
Med Control kan ni konfigurera ansökan, godkännande, delegerad administration och tidsbegränsade tilldelningar. Access hanterar autentiseringen till anslutna portaler och applikationer. Avaktivering kopplas till respektive målsystems integration.
En trygg ingång till era kundtjänster
Kunder ska känna igen ert varumärke och kunna identifiera sig i era digitala tjänster. Samtidigt behöver kundportalen kunna koppla identiteten till rätt kundrelation.
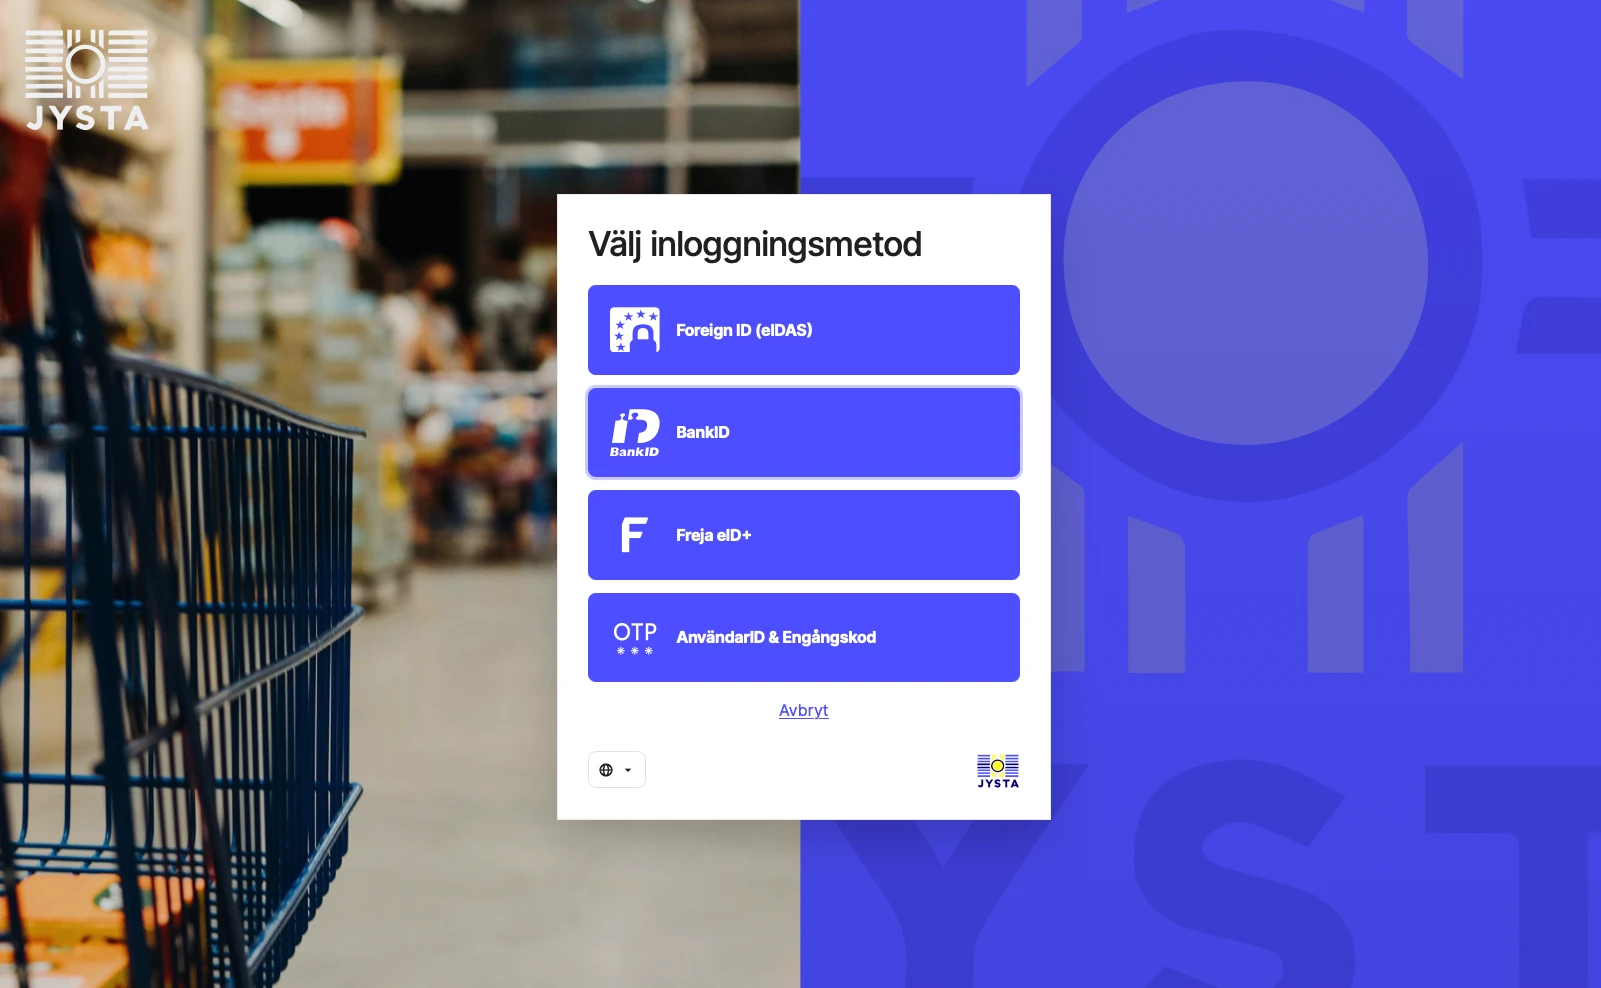
Access kan förmedla inloggning med exempelvis BankID eller Freja via SAML eller OIDC. Anpassa inloggningssidan till ert varumärke och samla autentiseringen i ett gemensamt lager. Portalens verksamhetslogik hanterar kundrelationer, avtal och vilka uppgifter användaren får se.
Börja med ett flöde och bygg vidare
Välj en konkret utmaning: inloggning till en partnerportal, livscykeln för konsulter eller säker identifiering i en kundtjänst. Vi går igenom era identitetskällor, applikationer och krav innan vi planerar anslutningarna.
Fortified ID kan drivas lokalt, hos en driftpartner eller i en hybridmiljö. Standardprotokoll som SAML och OIDC gör det möjligt att återanvända befintliga applikationsintegrationer och införa fler inloggningsmetoder stegvis.
Frågor om identitet och åtkomst i privat sektor
- Kan vi behålla Entra ID och Active Directory?
- Ja. Access kan komplettera befintliga identitetsplattformar med stark autentisering och federation. Control kan anslutas till kataloger och andra käll- och målsystem för att hantera identiteters livscykel.
- Kan vi hantera både medarbetare och externa användare?
- Ja. Ni kan utforma separata flöden och åtkomstkrav för medarbetare, konsulter, partners och kunder. Ansvar, giltighetstid och godkännanden konfigureras utifrån respektive användargrupp och anslutet system.
- Kan inloggningssidan följa vårt varumärke?
- Ja. Inloggningsgränssnittet kan anpassas med exempelvis logotyp, färger och bakgrund. Jysta-bilden på sidan visar ett exempel på en sådan anpassning.
- Vad behövs för BankID eller andra e-legitimationer?
- Access kan förmedla autentiseringen till anslutna tjänster via SAML eller OIDC. Valet av metod, avtal och anslutningsvillkor behöver bedömas för er organisation och ert användningsfall. Kundrelationer och behörighetsbeslut hanteras i respektive tjänst.